Negocios
“Tener muchas herramientas de ciberseguridad no significa estar mejor protegido”: Sindy Acosta
Sindy Acosta, de Palo Alto Networks, señala qué deben priorizar las empresas colombianas para adoptar IA y proteger datos, operación y competitividad.
Miércoles, Octubre 21, 2026
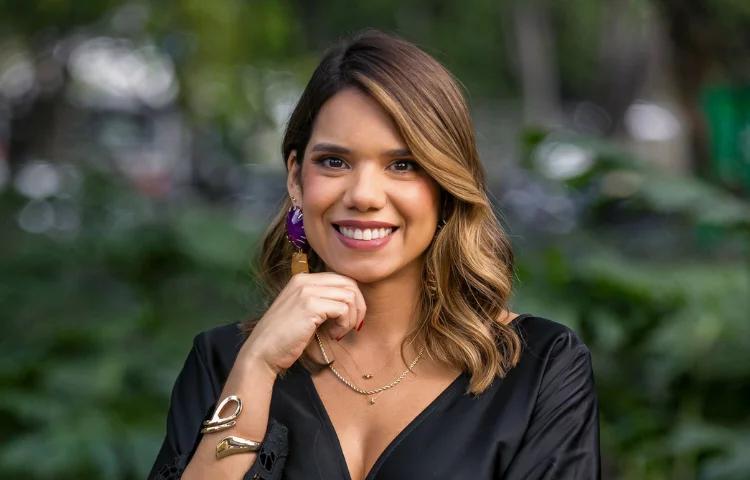
La adopción de inteligencia artificial en las empresas colombianas está avanzando más rápido que el desarrollo de las medidas de ciberseguridad y gobernanza necesarias para acompañarla. Así lo advierte Sindy Acosta, District Manager de Palo Alto Networks para Colombia, Ecuador y Venezuela, quien plantea que la protección de los datos y la continuidad de la operación deben formar parte de las decisiones sobre innovación desde el comienzo.
En entrevista con Revista C-level, la ejecutiva explicó que la conversación con presidentes de compañías y juntas directivas se está concentrando en las consecuencias de un incidente sobre los ingresos, la reputación y la confianza de los clientes. En ese contexto, cuestionó la idea de que acumular herramientas tecnológicas garantiza una mejor protección y propuso priorizar las inversiones según los riesgos del negocio.
“La innovación y la seguridad tienen que avanzar juntas. Y si lo hacemos desde un principio, muchísimo mejor”, afirmó Sindy.
Colombia y la apuesta por una seguridad integrada
Para Palo Alto Networks, Colombia tiene un lugar importante en la estrategia regional por el dinamismo de su ecosistema empresarial y la transformación digital de sectores como servicios financieros, telecomunicaciones, comercio e industria, según explicó la directiva.
La oportunidad de negocio que identifica está en acompañar a las organizaciones en el paso de esquemas fragmentados y reactivos hacia estrategias integradas, automatizadas y orientadas a la prevención. La ejecutiva relaciona esa transición con la necesidad de proteger nuevos modelos digitales y la incorporación de inteligencia artificial.
“Tenemos que buscar en Colombia y en la región que la ciberseguridad sea un habilitador de innovación, de confianza y de competitividad”, señaló.
Su diagnóstico parte de un cambio en las preguntas de la alta dirección. Los ejecutivos buscan entender qué ocurriría con la operación y los resultados de la empresa ante un ataque, además de conocer las capacidades técnicas para detenerlo. Esa conversación lleva el riesgo cibernético a las decisiones estratégicas del negocio.
Tener más herramientas no garantiza estar mejor protegido
Uno de los riesgos que Sindy considera subestimados es la fragmentación de la seguridad. Una empresa puede contar con varias soluciones especializadas y, aun así, tener dificultades para comprender su exposición si estas funcionan de manera aislada.
“Tener muchas herramientas de ciberseguridad no necesariamente significa que vas a estar mejor protegido”, sostuvo.
Según explicó, trabajar con sistemas desconectados dificulta identificar el riesgo real y responder a tiempo. A esa complejidad se suman las identidades digitales, los permisos de acceso de terceros, las aplicaciones y los nuevos usos de IA dentro de las organizaciones.
Frente al enfoque de seleccionar soluciones especializadas de distintos fabricantes, Palo Alto Networks impulsa la consolidación de herramientas y proveedores mediante una estrategia que denomina platformization. La compañía propone integrar capacidades, datos y procesos de seguridad en una plataforma común para reducir la complejidad operativa.
Según la empresa, administrar múltiples consolas, modelos de datos y sistemas de alertas puede aumentar la carga de los equipos y dificultar la respuesta. La integración busca centralizar la gestión, relacionar información de distintas fuentes, priorizar alertas y automatizar tareas, con posibles eficiencias en costos de operación, licencias y capacitación.
El criterio, sin embargo, va más allá de contratar a un único proveedor: en su documentación, Palo Alto Networks señala que la consolidación debe mantener o mejorar la eficacia de las soluciones que reemplaza y permitir la integración con herramientas de terceros. Para las organizaciones, la decisión requiere evaluar la cobertura, la interoperabilidad y las necesidades del negocio.
“Por eso la ciberseguridad tiene que dejar de ser solamente una conversación a nivel de tecnología y tiene que empezar a convertirse en una decisión estratégica del negocio”, afirmó.
Qué significa la reducción de los tiempos de ataque
Durante la conversación, Sindy precisó el alcance de una cifra divulgada por la compañía: una reducción de hasta el 97% en los tiempos de un proceso de ataque mediante el uso de IA.
La ejecutiva aclaró que el porcentaje corresponde a un caso de investigación de Unit 42, el equipo de inteligencia de amenazas y consultoría de Palo Alto Networks. Por tanto, no constituye una medida general de la velocidad de todos los ciberataques.
“No significa que todos los ciberataques sean 97% más rápidos”, puntualizó.
La implicación empresarial que destaca es la reducción del tiempo disponible para detectar, contener y responder a una intrusión. Si los procesos de ataque se aceleran, las organizaciones necesitan revisar la capacidad de sus equipos y la automatización de sus defensas.
“Si los atacantes hoy pueden operar a velocidad de máquina, a velocidad de IA, nosotros no podemos seguir defendiéndonos únicamente a velocidad humana”, expresó.
Mythos y el uso de IA para anticipar vulnerabilidades
Al abordar las capacidades de modelos como Claude Mythos, de Anthropic, la experta explicó que la IA puede ampliar tanto las posibilidades de los atacantes como las de quienes protegen las organizaciones. Su propuesta es utilizarla para encontrar las debilidades antes de que se conviertan en incidentes.
Para ello, identificó tres capacidades: visibilidad sobre los activos y su exposición, evaluación continua y capacidad de remediación, es decir, de corregir o mitigar las vulnerabilidades detectadas.
“Si un atacante puede utilizar IA para encontrar una vulnerabilidad, una organización debería poder utilizarla primero”, dijo.
Los documentos de soporte compartidos por Palo Alto Networks describen cómo la compañía está llevando ese enfoque a sus servicios. En septiembre de 2026 anunció Unit 42 Continuous Frontier AI Defense, un servicio por suscripción que combina modelos especializados, entre ellos Claude Mythos 5 y GPT-5.6-Cyber de OpenAI, con la experiencia de su equipo de seguridad ofensiva.
Según la compañía, el servicio realiza pruebas continuas para identificar vulnerabilidades, validar posibles rutas de ataque y orientar su corrección en aplicaciones, infraestructura en la nube y otros activos. La propuesta busca pasar de evaluaciones puntuales a una revisión que acompañe los cambios del entorno empresarial.
La compañía informó que desarrolló y validó el enfoque durante seis meses de pruebas internas y en más de 100 proyectos con clientes de Unit 42. Los resultados descritos corresponden a esas evaluaciones y no representan una medición de todas las empresas colombianas.
Más de 14.000 hallazgos en una evaluación de software
Otro de los documentos entregados por la compañía aporta contexto sobre la escala de estas capacidades. En una evaluación de dos meses, su sistema Network and Open-Source Vulnerability Analyzer (NOVA) analizó 3.915 proyectos de código abierto e identificó 14.090 vulnerabilidades, según el estudio divulgado por Palo Alto Networks en agosto de 2026.
La empresa reportó que el 99,4% de los hallazgos no se había comunicado públicamente y que casi el 40% fue clasificado como de gravedad alta o crítica, de acuerdo con el sistema de valoración CVSS 4.0.
El estudio también describió vulnerabilidades en componentes de software utilizados por otras aplicaciones, lo que amplía la exposición a través de la cadena de suministro tecnológica. Para las organizaciones, esto plantea la necesidad de revisar tanto sus desarrollos propios como los componentes de terceros de los que dependen.
El documento advierte, además, que acelerar el descubrimiento es solo una parte del trabajo. Los hallazgos requieren validación, priorización y medidas de mitigación, tareas en las que la experiencia humana sigue siendo necesaria. Estas cifras pertenecen a la evaluación de NOVA y son distintas del caso de investigación citado por Acosta al explicar la reducción de los tiempos de ataque.
Las cuatro exigencias de un CEO antes de incorporar IA
Para Sindy Acosta, la decisión de adoptar IA debe incluir controles sobre las herramientas utilizadas, la información que procesan y la autonomía que reciben. Durante la entrevista propuso cuatro exigencias para los líderes empresariales:
- Visibilidad y gobernanza: conocer qué herramientas de IA se usan dentro de la organización y con qué información.
- Protección de los datos: entender cómo se procesan, dónde se almacenan y para qué se utilizan.
- Control de acceso y trazabilidad: definir quién puede acceder a cada recurso y contar con registros que permitan auditar las acciones.
- Supervisión humana: mantener capacidad de intervención cuando la IA pueda afectar clientes, operaciones críticas o información sensible.
La ejecutiva ilustró la diferencia entre resumir un documento público y permitir que un agente de IA acceda a una base de datos de clientes y ejecute acciones sobre ella. Cada uso supone una exposición distinta y requiere decisiones acordes con ese alcance.
“La pregunta ya no debería ser si vamos a adoptar IA, sino cómo vamos a hacerlo de manera segura y de manera responsable”, señaló.
También indicó que Palo Alto Networks ofrece acompañamiento y formación a sus clientes para actualizar sus capacidades frente a un entorno que cambia constantemente. Según explicó, ese trabajo forma parte de la construcción de una estrategia conjunta de seguridad.
Cómo priorizar cuando el presupuesto es limitado
Para las empresas con recursos restringidos, Sindy propone comenzar por identificar qué necesita el negocio para seguir funcionando. Allí sitúa los datos sensibles, las aplicaciones críticas, las identidades y la infraestructura que sostiene la operación.
“La conversación no debería empezar por qué tecnología comprar, sino qué es lo más crítico para mi negocio y qué riesgo tendría un mayor impacto”, explicó.
Con ese diagnóstico, planteó tres prioridades: proteger las identidades y los accesos, reducir las vulnerabilidades que pueden ser explotadas y fortalecer la capacidad de detección y respuesta. En su análisis, el presupuesto debe contrastarse con las consecuencias que tendría un ataque sobre los activos esenciales de la empresa.
“Al final, no se trata necesariamente de invertir más; se trata de invertir mejor”, resumió.
El liderazgo humano en una industria transformada por IA
Sindy asumió su cargo regional en marzo de 2026 y cuenta con más de 17 años de experiencia en ciberseguridad y redes, según su biografía corporativa. Es ingeniera en telecomunicaciones y ha desarrollado una trayectoria que combina funciones técnicas, gestión comercial y desarrollo de mercados.
Al cierre de la entrevista, vinculó la transformación tecnológica con la responsabilidad de los líderes. Aunque la IA amplía las capacidades de la tecnología, considera que el componente humano adquiere más relevancia.
Desde su experiencia como mujer en la industria, relató que durante un tiempo creyó que debía adaptarse a una forma determinada de ejercer el liderazgo. Con los años, explicó, encontró espacio para combinar exigencia, cercanía y atención a las personas.
“Con los años entendí que no tenía que parecerme a nadie”, expresó.
Su mensaje sobre diversidad se centró en las condiciones para participar en las decisiones: “Diversidad no significa solamente tener más mujeres sentadas en la mesa, sino que cuando lleguemos a esa mesa no sintamos que tenemos que cambiar quiénes somos para pertenecer”.
Tal vez te has perdido
Actualidad, Arquitectura de Poder Femenino
Infografía del día
Lo más leído
- Actualidad
- Negocios
- Innovación
- Actualidad
- Innovación