Innovación
Google alerta por ciberataques autónomos con IA: ya pueden explotar vulnerabilidades sin intervención humana
Google advierte que ciberdelincuentes ya usan agentes de inteligencia artificial para automatizar ataques, explotar vulnerabilidades y robar recursos.
Miércoles, 18 de noviembre de 2026
Google Threat Intelligence Group (GTIG) confirmó que actores maliciosos ya utilizan sistemas de inteligencia artificial capaces de automatizar la identificación y explotación de vulnerabilidades informáticas sin intervención humana durante esas operaciones. El hallazgo representa un cambio en las capacidades de los ciberdelincuentes, que ahora pueden encadenar diferentes etapas de un ataque mediante agentes autónomos.
La advertencia forma parte del informe AI Threat Tracker, publicado el 16 de noviembre de 2026 por GTIG y Mandiant, que analiza cómo organizaciones criminales, grupos de espionaje y operadores de desinformación están incorporando inteligencia artificial generativa a sus actividades.
La investigación documenta ataques contra infraestructuras empresariales, campañas de explotación automatizada de fallas de seguridad y el uso indebido de servicios de inteligencia artificial que, en algunos incidentes, generó cargos fraudulentos acumulados de hasta US$1 millón.
El principal desafío para las empresas es la velocidad. Los sistemas automatizados pueden analizar vulnerabilidades y ejecutar acciones consecutivas a un ritmo que reduce el tiempo disponible para que los equipos de seguridad respondan.
Ciberataques con inteligencia artificial: Google identifica un cambio en las amenazas
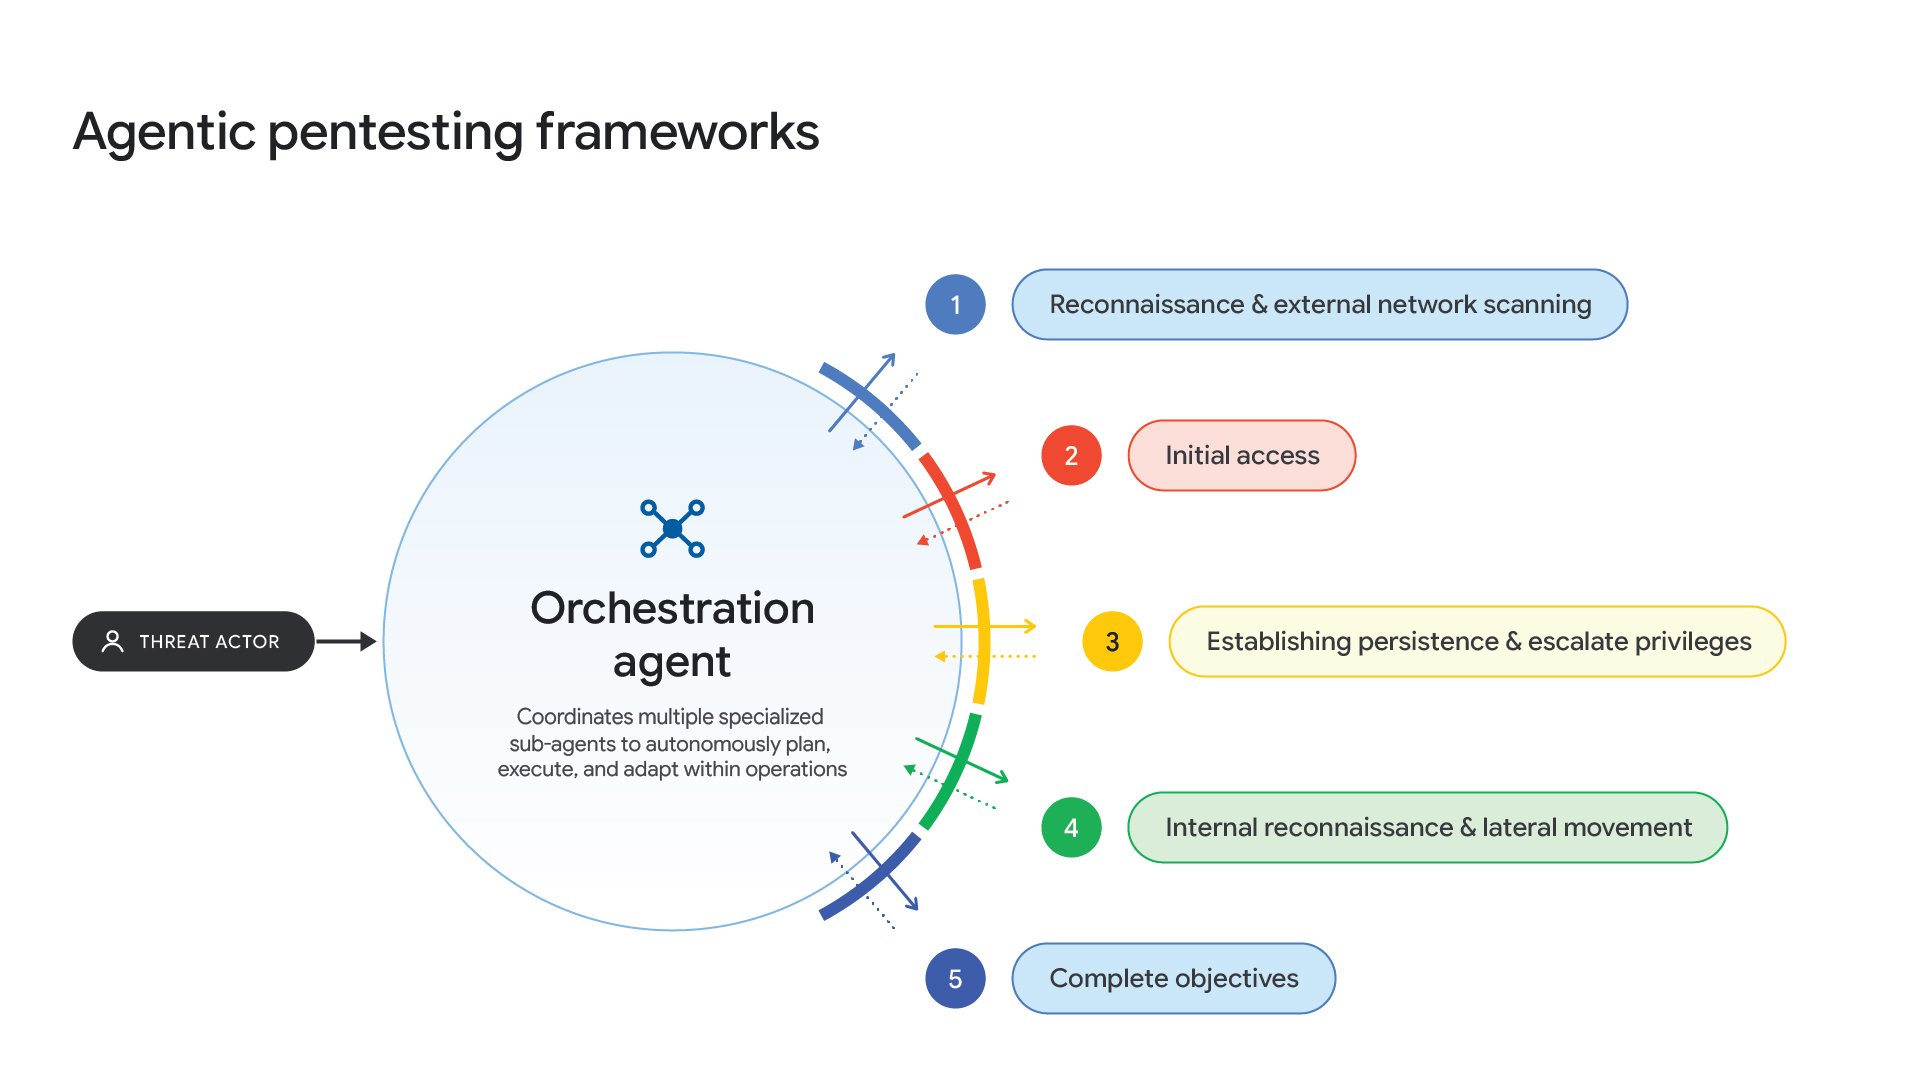
El informe revela que los atacantes están evolucionando desde el uso de chatbots para obtener información hacia sistemas compuestos por múltiples agentes de IA que trabajan de manera coordinada.
Google identificó herramientas como ARTEX, CAIRN, CyberStrikeAI y PentAGI, utilizadas o exploradas por diferentes actores para desarrollar tareas de reconocimiento, análisis de vulnerabilidades y automatización de ataques.
Entre los casos documentados destaca CAIRN, una plataforma de agentes autónomos que Google observó en actividades de intrusión contra organizaciones, incluidas empresas del sector aeroespacial estadounidense.
También identificó a un atacante que utilizó una plataforma modificada basada en PentAGI para desarrollar actividades sistemáticas de reconocimiento y búsqueda de vulnerabilidades contra organizaciones asiáticas entre finales de agosto y comienzos de octubre de 2026.
Estas herramientas pueden interpretar resultados, modificar sus procedimientos y continuar determinadas operaciones sin requerir instrucciones humanas para cada acción.
Sin embargo, Google advierte que todavía tienen limitaciones: la ejecución acelerada puede generar registros y patrones de actividad que facilitan su identificación por parte de los defensores.
Un sistema automatizado analiza parches y desarrolla ataques
Uno de los descubrimientos más relevantes del informe es exploit_agent, un sistema identificado por los investigadores en un servidor expuesto.
Su funcionamiento consiste en analizar continuamente actualizaciones de aplicaciones, comparar el código anterior y posterior a los parches de seguridad e identificar las vulnerabilidades que esos cambios buscan corregir.
A partir de esa información, utiliza modelos de inteligencia artificial para desarrollar posibles métodos de explotación y ejecutarlos automáticamente.
Google identificó indicios de que sus operadores estaban interesados en atacar sitios web franceses vinculados con medios de comunicación, entretenimiento y educación.
El hallazgo demuestra cómo las actualizaciones de seguridad también pueden convertirse en una fuente de información para los ciberdelincuentes cuando las organizaciones tardan en instalar los parches disponibles.
Según GTIG, durante el último trimestre se identificaron por primera vez actores que utilizaban sistemas basados en modelos de lenguaje para automatizar completamente procesos de identificación y explotación de vulnerabilidades sin intervención humana directa.
Las vulnerabilidades se explotan cada vez más rápido
La investigación aporta ejemplos concretos sobre cómo se está reduciendo el tiempo entre la divulgación de una vulnerabilidad y su aprovechamiento por parte de atacantes.
En agosto de 2026, dos vulnerabilidades de servidores PaperCut permitieron demostrar la rapidez con la que pueden desarrollarse herramientas de explotación.
Investigadores de seguridad lograron generar métodos funcionales de explotación con ayuda de modelos de inteligencia artificial durante el primer día posterior a su divulgación.
Cuatro días después, GreyNoise identificó una campaña contra cientos de organizaciones en la que probablemente se utilizaron modelos de IA para construir y probar herramientas ofensivas.
En algunos casos, los atacantes consiguieron ampliar sus privilegios dentro de los sistemas comprometidos en cuestión de minutos.
El informe también registra un incremento de las vulnerabilidades de día cero explotadas: de un promedio mensual de ocho durante 2025 a once en 2026, antes de alcanzar 22 durante agosto de 2026.
Google no atribuye ese incremento exclusivamente a la inteligencia artificial, pero considera que estos sistemas están transformando la velocidad de investigación y explotación de fallas informáticas.
LLMJacking: el nuevo negocio criminal que puede costar US$1 millón
Otra amenaza identificada por Mandiant es el LLMJacking, una modalidad de ataque en la que los delincuentes obtienen acceso no autorizado a recursos de inteligencia artificial y computación en la nube pertenecientes a empresas.
Los atacantes pueden utilizar credenciales robadas para consumir servicios de modelos de lenguaje, ejecutar procesos de IA y comercializar el acceso a estos recursos.
Durante 2026, Mandiant investigó varios incidentes en los que el uso fraudulento de servicios de IA generó cargos superiores a US$100.000 en un solo día.
En los casos de mayor gravedad, el consumo indebido acumulado alcanzó US$1 millón antes de que las empresas lograran contener el incidente.
Los ataques afectaron organizaciones de servicios financieros, comercio, transporte y tecnología en América del Norte, América del Sur y Asia-Pacífico.
Uno de los incidentes investigados permitió identificar millones de solicitudes a una API de modelos de lenguaje durante aproximadamente 24 horas, utilizando credenciales empresariales comprometidas.
Los investigadores también detectaron mercados clandestinos conocidos como LLM Mixers, que revenden acceso a modelos de IA mediante infraestructura y credenciales obtenidas sin autorización.
Estos hallazgos incorporan un nuevo riesgo financiero para las empresas: además del posible robo de información, sus servicios de inteligencia artificial pueden ser utilizados para generar gastos elevados sin su conocimiento.
Google también detecta campañas de desinformación automatizadas
El informe señala que la inteligencia artificial se está utilizando para producir contenidos falsos, crear identidades digitales artificiales y coordinar su distribución en redes sociales.
Google identificó durante agosto de 2026 una plataforma que utilizaba Gemini y modelos de otros proveedores para desarrollar campañas de influencia dirigidas principalmente a asuntos políticos de Europa y Medio Oriente.
La infraestructura estaba diseñada para crear perfiles ficticios, producir imágenes y publicaciones, y automatizar conversaciones digitales.
Los investigadores encontraron instrucciones para incorporar expresiones locales, errores ortográficos deliberados y características visuales similares a fotografías tomadas con teléfonos móviles, buscando que el contenido pareciera auténtico.
En otra investigación, Google detectó el desarrollo de una plataforma con capacidad prevista para administrar más de 100.000 cuentas en redes sociales, utilizando dispositivos virtuales y mecanismos para evitar la detección automatizada.
El reporte también documenta el uso de inteligencia artificial para generar titulares y contenidos políticos orientados a atraer tráfico y obtener ingresos publicitarios.
Aunque estas herramientas permiten aumentar el volumen y la calidad aparente de las publicaciones, Google aclara que esto no significa necesariamente que las campañas hayan logrado influir en las audiencias.
Grupos de espionaje también aprovechan la inteligencia artificial
La investigación identifica actividades vinculadas con actores asociados a Irán, China y Corea del Norte.
Entre los ejemplos se encuentra CALANQUE ION, relacionado con operaciones de espionaje iraní, que continúa utilizando modelos de lenguaje para actividades de reconocimiento y engaño dirigido.
Google también documentó que actores vinculados con China utilizan IA para investigar objetivos, analizar información obtenida durante intrusiones y desarrollar herramientas de explotación.
En el caso de Corea del Norte, los investigadores observaron el uso de herramientas generativas para elaborar hojas de vida, preparar entrevistas laborales y facilitar operaciones de infiltración mediante falsos trabajadores tecnológicos.
Una de las investigaciones identificó una campaña contra organizaciones del sector de criptomonedas en Norteamérica y Europa, en la que los atacantes utilizaron identidades falsas de reclutadores y manipularon configuraciones de asistentes de programación para facilitar la instalación de software malicioso.
Esto evidencia que los nuevos riesgos no se limitan a los modelos de IA, sino que también involucran las herramientas empresariales integradas con ellos.
¿Cómo pueden protegerse las empresas de los ataques automatizados?
Los hallazgos de Google y Mandiant muestran la importancia de revisar las estrategias tradicionales de seguridad y adaptarlas a amenazas que pueden ejecutar operaciones de manera continua.
Entre las medidas que se desprenden del informe se encuentran:
- Reducir los tiempos de actualización: priorizar los parches de seguridad en sistemas expuestos a internet, especialmente cuando existen vulnerabilidades conocidas.
- Proteger las credenciales y los accesos: aplicar autenticación multifactor, revisar privilegios y supervisar las cuentas de servicio.
- Monitorear el consumo de IA en la nube: establecer alertas de gasto, controlar el uso de las API y detectar actividades inesperadas.
- Supervisar los agentes de inteligencia artificial: revisar qué permisos tienen, qué herramientas pueden ejecutar y cómo se autorizan sus acciones.
- Fortalecer la detección automatizada: incorporar mecanismos que permitan identificar comportamientos sospechosos y responder a incidentes de manera oportuna.
Google también recomienda adaptar las capacidades de defensa a la velocidad de las amenazas, dado que los mecanismos exclusivamente manuales pueden resultar insuficientes frente a determinadas operaciones automatizadas.
Google responde con inteligencia artificial para la ciberseguridad
Como parte de su estrategia, Google presentó las capacidades de Google AI Threat Defense, una arquitectura que combina modelos Gemini, la priorización de riesgos de Wiz, herramientas de corrección como CodeMender y la experiencia de investigación de Mandiant.
El objetivo es facilitar la identificación continua de vulnerabilidades, establecer prioridades y automatizar determinadas acciones de corrección.
El informe también describe mecanismos para identificar y bloquear el uso indebido de sus modelos, así como la desactivación de cuentas y proyectos vinculados con actividades maliciosas.
La compañía advierte que los atacantes continuarán incorporando estas capacidades y que las herramientas autónomas probablemente evolucionarán hacia operaciones cada vez más complejas y difíciles de detectar.
Sin embargo, también reconoce que los sistemas actuales pueden cometer errores, generar información incorrecta y dejar evidencias durante su ejecución.
La principal conclusión del informe para el sector empresarial es que la inteligencia artificial está modificando los tiempos de la ciberseguridad. La diferencia entre detectar una vulnerabilidad y sufrir su explotación puede reducirse considerablemente cuando los atacantes utilizan sistemas automatizados.
Para las organizaciones, el desafío será reducir los periodos de exposición, supervisar sus recursos tecnológicos y desarrollar capacidades de respuesta que acompañen la velocidad de estas nuevas amenazas.
Tal vez te has perdido
Infografía del día
Lo más leído
- Actualidad
- Innovación
- Actualidad
- Innovación
- Actualidad