Negocios
La inteligencia artificial amplía la agenda de los comités de auditoría
La inteligencia artificial amplía la agenda de los comités de auditoría: ahora deben vigilar algoritmos, datos, ciberseguridad y resiliencia operativa.
Lunes, Septiembre 21, 2026
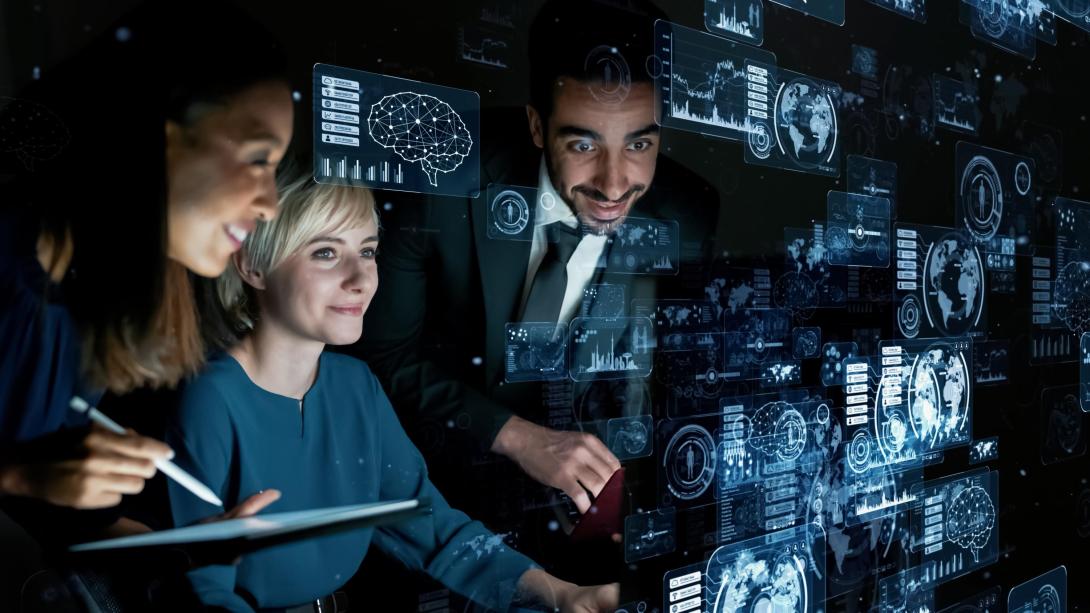
Los comités de auditoría deben ampliar su supervisión ante la adopción empresarial de inteligencia artificial, automatización y computación en la nube, según un análisis de Héctor Gabriel Gavilanes Ibarra, socio de Auditoría y Assurance de Deloitte.
Además de vigilar la efectividad del control interno, la integridad de la información financiera y el trabajo de las auditorías interna y externa, estos órganos enfrentan riesgos asociados con la ciberseguridad, la calidad de los datos y la continuidad de las operaciones digitales.
La tecnología puede elevar la eficiencia, agilizar procesos y reducir costos, pero también aumenta la exposición de las empresas a amenazas informáticas, fallas en los sistemas e interrupciones en sus cadenas de suministro.
“El Comité de Auditoría no aprueba las inversiones en tecnología —responsabilidad que recae en la administración y en el Consejo de Administración—; su verdadera función y reto es supervisar que los controles implementados por la gerencia sobre las nuevas tecnologías proporcionen una seguridad razonable para mitigar los riesgos de la corporación”, explicó Héctor Gabriel Gavilanes Ibarra, socio de Auditoría y Assurance de Deloitte.
Tres áreas que requieren mayor supervisión
El análisis identifica tres frentes prioritarios. El primero es la gobernanza digital, que exige políticas sobre el uso responsable de la tecnología y la inteligencia artificial, alineadas con los valores, los objetivos y el código de ética de cada organización.
El segundo es la actualización permanente del inventario de riesgos tecnológicos. Los comités deben verificar que las áreas de seguridad de la información identifiquen las amenazas emergentes y las evalúen frente al nivel de riesgo que la compañía está dispuesta a asumir.
El tercero corresponde a la resiliencia operativa. Esto implica comprobar que existan controles internos para proteger la infraestructura tecnológica y la integridad de los datos, así como reducir el impacto operativo y financiero de un ciberataque o una falla de sistemas.
Algoritmos e información financiera
La participación de algoritmos en estimaciones contables y reportes financieros agrega otra capa de supervisión. Aunque la administración conserva la responsabilidad sobre los estados financieros, el comité debe revisar que los modelos automatizados sean trazables, estén validados y no incorporen sesgos que afecten la información.
La auditoría interna también debe avanzar hacia sistemas de monitoreo continuo que permitan detectar desviaciones con mayor oportunidad, sin comprometer su independencia. La auditoría externa, por su parte, puede utilizar analítica avanzada e inteligencia artificial para examinar poblaciones completas de datos e identificar anomalías o transacciones atípicas.
Esta ampliación de responsabilidades obliga a revisar si los comités cuentan con las capacidades necesarias para evaluar riesgos tecnológicos y formular las preguntas adecuadas a la administración.
“Los Comités de Auditoría deben revisar su propia composición e incorporar capacidades o asesorías especializadas en materia de riesgos tecnológicos”, señaló Gavilanes Ibarra.
La incorporación de estas capacidades permitirá que los comités evalúen con mayor precisión la gobernanza de los algoritmos, la protección de la información y la preparación de las compañías frente a incidentes digitales. El avance tecnológico de las empresas estará acompañado por una mayor exigencia de control, trazabilidad y resiliencia desde sus órganos de gobierno.
Tal vez te has perdido
Infografía del día
Lo más leído
- Negocios
- Innovación
- Negocios
- Actualidad
- Innovación