Actualidad
Atacantes avanzan en 29 minutos y la IA abre otro frente de riesgo empresarial
El tiempo promedio para que un atacante avance dentro de un sistema cayó a 29 minutos, mientras el uso interno de IA amplía los riesgos empresariales.
Jueves, Octubre 1, 2026
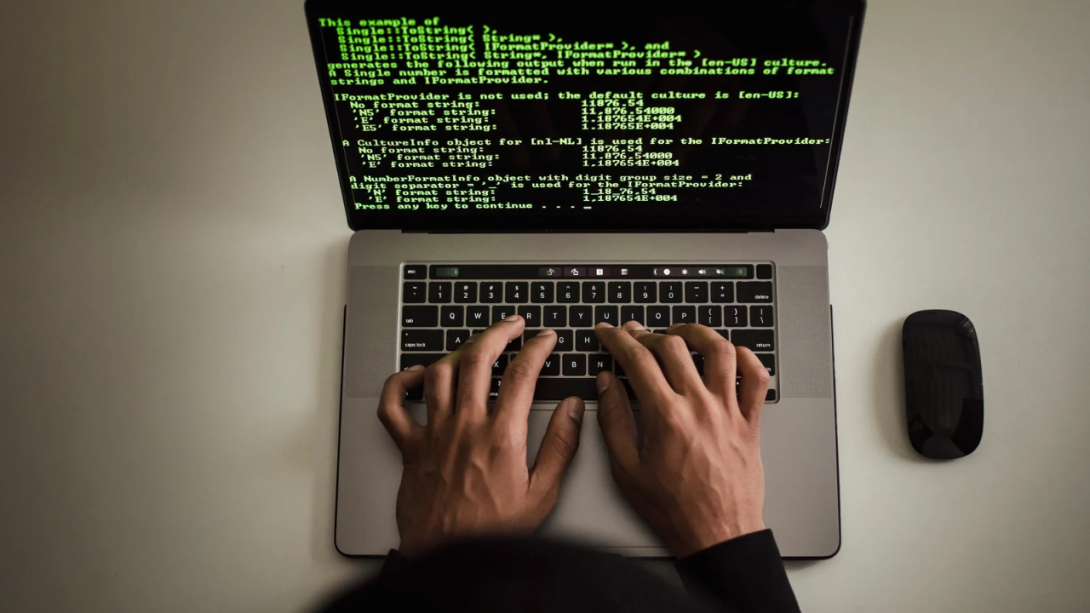
El tiempo promedio que necesita un ciberdelincuente para pasar del acceso inicial al movimiento lateral dentro de un sistema cayó a 29 minutos durante 2025, un aumento del 65% en la velocidad frente al año anterior, según el Global Threat Report 2026 de CrowdStrike. El caso más rápido registrado tomó apenas 27 segundos.
El mismo informe encontró que las operaciones realizadas por adversarios habilitados con inteligencia artificial aumentaron 89% interanual. Esta tecnología está siendo utilizada para automatizar tareas de reconocimiento, robar credenciales, generar códigos maliciosos y dificultar la detección de los ataques.
A la presión externa se suma un riesgo dentro de las propias organizaciones: empleados que utilizan aplicaciones de IA sin autorización, políticas claras ni conocimiento de las áreas de tecnología y seguridad.
La Shadow AI expone información corporativa
El uso no supervisado de herramientas de inteligencia artificial es conocido como Shadow AI. Ocurre cuando los colaboradores emplean aplicaciones externas para redactar documentos, analizar información, desarrollar código o automatizar tareas sin que la empresa sepa qué plataformas utilizan ni qué datos comparten.
“Muchas empresas están enfocadas en protegerse de los ataques, pero todavía desconocen qué aplicaciones de inteligencia artificial utilizan sus colaboradores, qué información ingresan en ellas o si esas plataformas cumplen con los estándares de seguridad de la organización. Ese es un riesgo que hoy debe formar parte de la agenda de cualquier empresa”, afirmó Ernesto Tachoires, director corporativo de Ciberseguridad de SONDA.
El problema no está únicamente en la aplicación utilizada. Los documentos cargados, códigos fuente, bases de datos, reportes financieros o información de clientes pueden quedar expuestos si la herramienta no cuenta con condiciones empresariales de privacidad, seguridad y almacenamiento.
Más de 300.000 credenciales de ChatGPT fueron ofrecidas en la dark web
El X-Force Threat Intelligence Index 2026 de IBM identificó más de 300.000 conjuntos de credenciales de ChatGPT ofrecidos en la dark web durante 2025. Parte de estos registros fueron obtenidos mediante programas diseñados para robar contraseñas y otros datos almacenados en dispositivos infectados.
La reutilización de contraseñas aumenta el impacto de estas filtraciones. Una credencial comprometida en una plataforma de IA puede facilitar el acceso a correos, aplicaciones corporativas u otros servicios cuando el usuario emplea la misma contraseña.
Para las empresas, esto amplía la superficie que deben proteger. La ciberseguridad ya no se limita a redes, equipos y aplicaciones tradicionales: también debe cubrir los datos ingresados en modelos de IA, las identidades digitales y las herramientas autorizadas para uso laboral.
Gobierno de IA antes que nuevas herramientas
SONDA plantea que la respuesta no debe limitarse a prohibir las aplicaciones de inteligencia artificial, sino establecer un modelo de gobierno que permita utilizarlas bajo condiciones verificables.
“El primer paso no es comprar más tecnología. Es entender cómo se está utilizando la inteligencia artificial dentro de la organización. A partir de ahí es posible definir políticas, establecer controles y proteger adecuadamente la información. La IA ya hace parte del día a día de las empresas y no puede gestionarse como si fuera una tecnología experimental”, agregó Tachoires.
La compañía recomienda comenzar con cuatro acciones: identificar las herramientas utilizadas por los empleados, definir qué información puede compartirse, implementar controles sobre los datos y capacitar a los equipos para reconocer los riesgos.
Con ataques que avanzan en minutos y aplicaciones de IA incorporadas directamente por los colaboradores, la visibilidad se convierte en un componente central de la seguridad. Las empresas necesitan saber qué herramientas utilizan sus equipos, qué información circula por ellas y quién conserva acceso a esos datos.
Tal vez te has perdido
Infografía del día
Lo más leído
- Negocios
- Innovación
- Innovación
- Innovación
- Negocios